Market ΚΕφ:
24h Εντ:
Κρυπτο-Νομίσματα: 2962
Αγορές: 111198


ENG
EST
RUS
TUR
DEU
CHI
KOR
ITA
GR
USD
USD
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AED
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
AFN
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
ALL
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
AMD
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
ANG
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
AOA
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
ARS
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AUD
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AWG
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
AZN
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BAM
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BBD
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BDT
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BGN
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BHD
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BIF
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BMD
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BND
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BOB
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BRL
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BTN
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BWP
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BYN
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
BZD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CAD
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CDF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CHF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLF
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CLP
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNH
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
CNY
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
COP
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CRC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUC
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CUP
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CVE
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
CZK
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DJF
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DKK
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DOP
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
DZD
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
EGP
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ERN
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
ETB
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
EUR
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FJD
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
FKP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GBP
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GEL
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GHS
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GIP
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GMD
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GNF
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GTQ
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
GYD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HKD
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HNL
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HRK
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HTG
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
HUF
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
IDR
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
ILS
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
IMP
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
INR
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
ISK
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JMD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JOD
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
JPY
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KES
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KGS
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KHR
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KMF
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KPW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KRW
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KWD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KYD
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
KZT
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LAK
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LBP
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LKR
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LRD
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LSL
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
LYD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MAD
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MDL
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MGA
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MKD
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MMK
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MNT
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MOP
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MRU
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MUR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MVR
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MWK
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MXN
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MYR
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
MZN
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NAD
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NGN
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NIO
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NOK
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NPR
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
NZD
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
OMR
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PAB
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PEN
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PGK
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PHP
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PKR
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PLN
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
PYG
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
QAR
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RON
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RSD
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RUB
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
RWF
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SAR
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SBD
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SCR
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SDG
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SEK
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SGD
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SHP
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLL
SLE
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SRD
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
SSP
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STD
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
STN
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SVC
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SYP
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
SZL
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
THB
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TJS
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TMT
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TND
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TOP
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TRY
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TTD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TWD
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
TZS
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UAH
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UGX
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UYU
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
UZS
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VES
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VND
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
VUV
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
WST
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZAR
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
ZMW
XCG
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWL
ZWG
Market ΚΕφ
24h Εντ
2962
Κρυπτο-Νομίσματα59.08%
Κοινή χρήση Bitcoin
Forklog
2026-08-28 09:58:36
Исследователь обнаружил две уязвимости в роботах Unitree
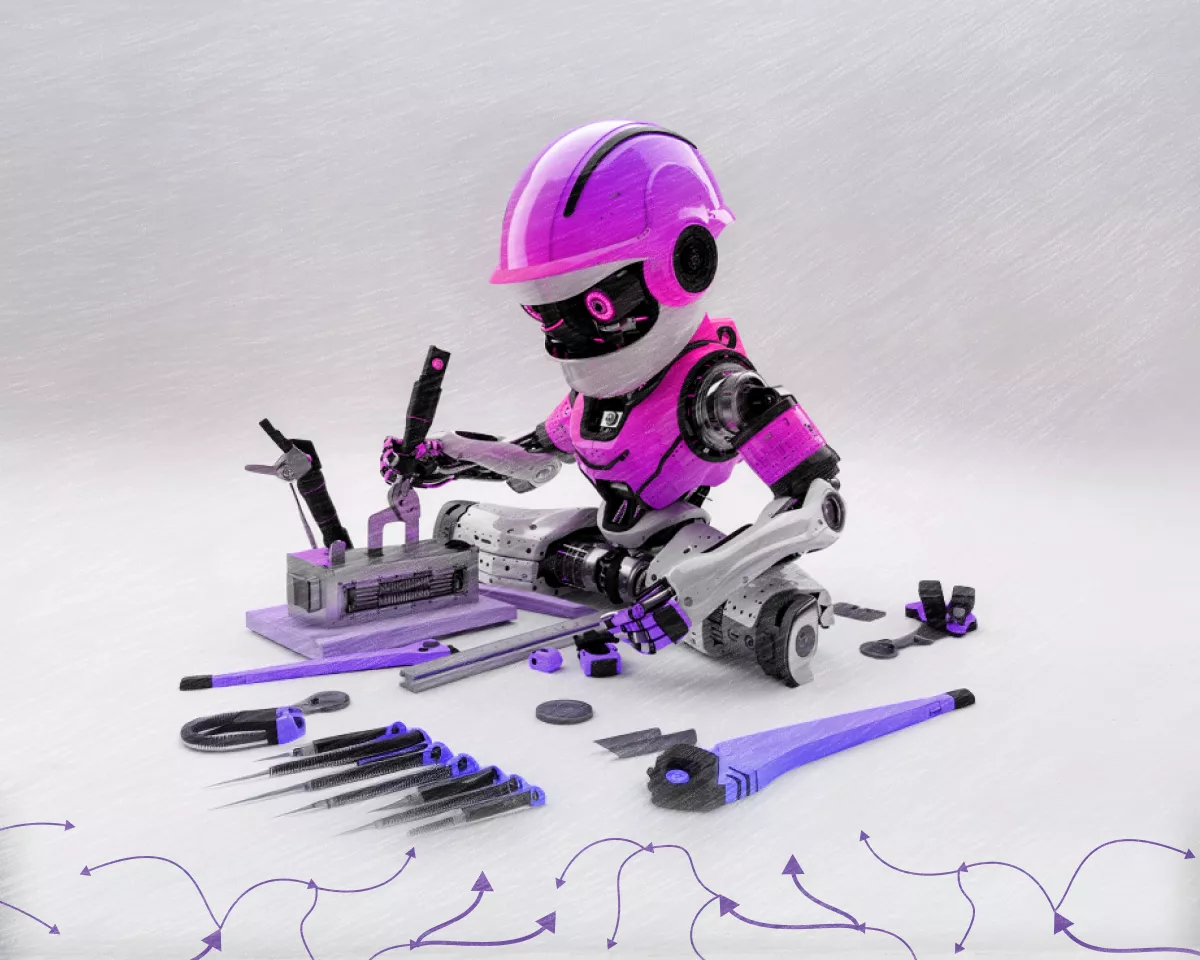
Специалист по безопасности Оливье Лафламм опубликовал разбор двух цепочек атак на гуманоидного робота Unitree G1. Одна из них позволяла получить доступ к устройству на расстоянии Bluetooth-сигнала. Компания-производитель Unitree подтвердила уязвимости и выпустила патчи. Линейка роботов Unitree. Источник: блог Лафламма. Лафламм назвал свою главную находку UniBLEed. Уязвимость позволяла подключиться к роботу по Bluetooth без подтверждения или пароля. Робот в ответ на запрос отдавал зашифрованный служебный блок — RSA-обернутую связку из AES-128-ключа, серийного номера и Bluetooth-адреса. По замыслу разработчиков, расшифровать этот блок могла только облачная инфраструктура Unitree. Однако сервис принимал этот блок и возвращал расшифрованные данные любому зарегистрированному пользователю — не проверяя, принадлежит ли ему этот конкретный робот. «Аутентификация была, а авторизации — нет», — отметил исследователь. Серийный номер G1 можно было узнать из Bluetooth-рекламы, которую робот транслировал в эфир, или получить отдельным незашифрованным запросом. В итоге злоумышленник с бесплатным аккаунтом Unitree мог восстановить ключ конкретного робота и получить доступ к его зашифрованному каналу, включая команды настройки Wi-Fi. Дальше в дело вступал скрипт wpa_connect.sh. Если передать ему пароль Wi-Fi длиной 121 байт, робот переходил в небезопасный ручной режим обработки сетевых настроек. В этом режиме переданные данные попадали в конфигурацию wpa_supplicant без фильтрации и экранирования. На практике это позволяло подменить параметры сети так, чтобы G1 подключился к хотспоту атакующего. Таким образом робота принудительно переводили в контролируемую злоумышленником сеть. После этого срабатывала цепочка атаки CVE-2026-76639. Сервис разговорного ИИ chat_go позволял мобильному приложению отправлять текстовые заметки для внутренней базы знаний робота. Вместо обычной заметки можно было через подмену пути записать произвольный файл в каталог другого сервиса. После перезапуска он видел подброшенный файл и добавлял его в разрешенный список. Другая цепочка — CVE-2026-76640 — начиналась с переполнения буфера в самом Bluetooth-сервере. Лафламм отправил в робота «лишние» 1050 байт, перезаписал соседние структуры в памяти, заставил главный цикл обработки событий завершиться и подставил ложную запись очистки. В результате процесс вызывал системную команду с правами root. Исследователь отдельно отметил, что цепочка была сквозной — после компрометации одного G1 тот мог использовать тот же сценарий для атаки на других роботов в зоне действия Bluetooth. Он воспроизвел уязвимости на разных экземплярах G1. За свою работу Лафламм получил вознаграждение в размере $5000. Напомним, в августе Unitree показала «Супермена» — гуманоидного робота, который бегает со скоростью 12,66 м/с и прыгает с места на 2 метра. https://forklog.com/exclusive/ai/oni-ne-mogut-bez-nas-poka-chto
Τα περισσότερο Αναγνωσμένα Νέα

Λήψη Crypto Newsletter
Διαβάστε την Αποποίηση Ευθυνών : Όλο το περιεχόμενο που παρέχεται εδώ στον ιστότοπό μας, τους υπερσυνδεδεμένους ιστότοπους, τις σχετικές εφαρμογές, τα φόρουμ, τα ιστολόγια, τους λογαριασμούς κοινωνικών μέσων και άλλες πλατφόρμες (“Site”) προορίζεται μόνο για τις γενικές πληροφορίες σας, που προέρχονται από τρίτες πηγές. Δεν κάνουμε καμία εγγύηση οποιουδήποτε είδους σε σχέση με το περιεχόμενό μας, συμπεριλαμβανομένης ενδεικτικά της ακρίβειας και της ενημέρωσης. Κανένα μέρος του περιεχομένου που παρέχουμε δεν αποτελεί οικονομική συμβουλή, νομική συμβουλή ή οποιαδήποτε άλλη μορφή συμβουλών που προορίζεται για τη συγκεκριμένη εμπιστοσύνη σας για οποιονδήποτε σκοπό. Οποιαδήποτε χρήση ή εξάρτηση από το περιεχόμενό μας είναι αποκλειστικά με δική σας ευθύνη και διακριτική ευχέρεια. Πρέπει να πραγματοποιήσετε τη δική σας έρευνα, να ελέγξετε, να αναλύσετε και να επαληθεύσετε το περιεχόμενό μας προτού βασιστείτε σε αυτά. Η διαπραγμάτευση είναι μια εξαιρετικά επικίνδυνη δραστηριότητα που μπορεί να οδηγήσει σε μεγάλες απώλειες, επομένως συμβουλευτείτε τον οικονομικό σας σύμβουλο πριν λάβετε οποιαδήποτε απόφαση. Κανένα περιεχόμενο στον ιστότοπό μας δεν προορίζεται να είναι παράκληση ή προσφορά
laravel-share::laravel-share-fa4.facebooklaravel-share::laravel-share-fa4.twitterlaravel-share::laravel-share-fa4.linkedin